

Deze Chinese hybride blijkt een makkelijke prooi voor hackers
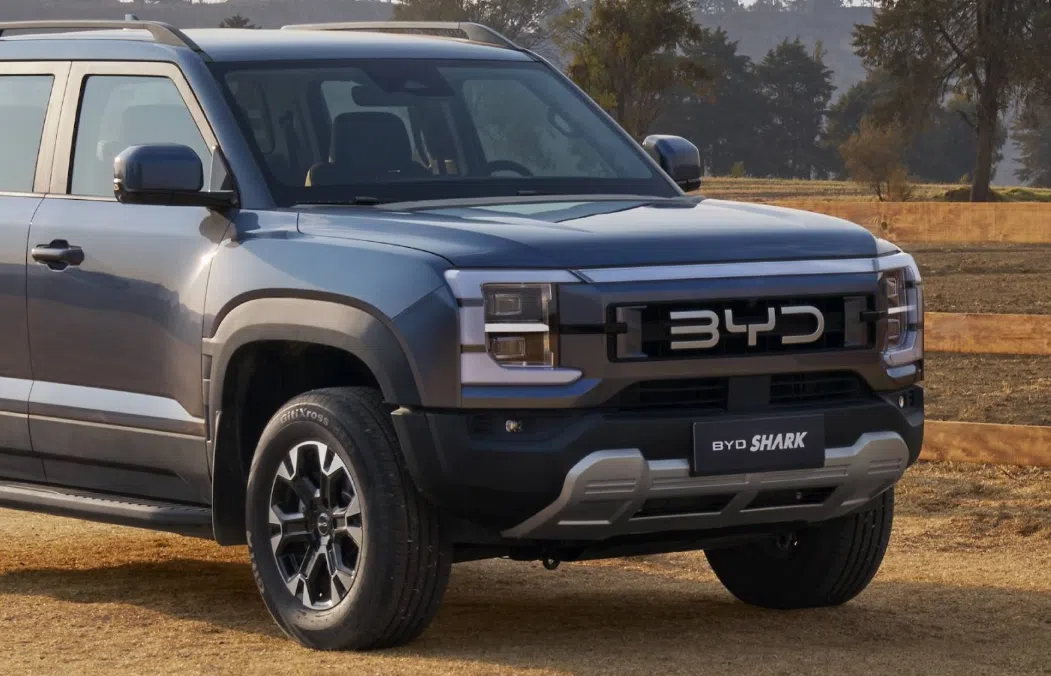
Een moderne auto zit tegenwoordig helemaal vol met de coolste en nieuwste tech. We hebben camera's, microfoons, internet, apps en infotainment waar je vroeger een computer voor nodig had. Hartstikke leuk natuurlijk, totdat iemand aan de andere kant van de straat besluit eens te kijken hoe ver hij eigenlijk naar binnen kan.
Hacker loopt zo naar binnen
Dan Hreszczuk, cybersecurity-expert en medeoprichter van Fortify Labs, kreeg twee weken de tijd om de BYD Shark 6 digitaal eens even onder de loep te nemen. Tof natuurlijk, maar zijn conclusie was alles behalve positief. Het was namelijk veel makkelijker dan verwacht. Ai...
Een van de toegangspunten waarmee hij binnenkwam had volgens Hreszczuk niet eens een wachtwoord. Geen ingewikkelde hack, geen briljant staaltje computerwerk waarbij 14 schermen met groene lettertjes nodig waren. De digitale voordeur stond volgens hem gewoon wagenwijd open.
Eenmaal binnen kon Hreszczuk natuurlijk allerlei leuke opties bedienen. Hij kon de deuren vergrendelen, lekker de muziek laten knallen en afbeeldingen op het grote infotainmentscherm zetten.
Allemaal lachen natuurlijk, maar tijdens het rijden viel de lol toch even weg. Op afstand zette hij de ruitenwissers inclusief de sproeiers aan en schakelde hij constant de verlichting aan en uit. Uiteindelijk deed hij zelfs de koplampen helemaal uit.
Gelukkig waren de remmen en camera's niet toegankelijk. De BYD was dus niet ineens een radiografisch bestuurbare Shark ofzo. Maar een bestuurder die op een donkere weg ineens geen licht meer heeft omdat iemand ergens op afstand met zijn laptop zit te spelen, kan hele rommelige gevolgen hebben.
Je BYD luistert gezellig mee
Maar het blijft natuurlijk niet bij wat dingen aan en uit zetten. De hacker kan namelijk ook vrij veel met de privacygevoelige functies kon doen. Hreszczuk kon de auto in real time volgen en de microfoon op afstand aanzetten. Daarmee verander je een auto dus vrij eenvoudig in een rijdende microfoon met gps.
Tijdens een demonstratie werd zelfs een gesprek opgenomen. Vervolgens gebruikte Hreszczuk de speakers van de BYD om via Siri informatie uit een gekoppelde telefoon te halen. Op die manier wist hij onder andere persoonlijke gegevens te achterhalen en uiteindelijk zelfs informatie die naar een internetbankierwachtwoord leidde.
Dat klinkt natuurlijk best onwerkelijk, maar er zit wel echt een belangrijke nuance aan: de test bewijst niet dat BYD of de Chinese overheid dit soort toegang daadwerkelijk gebruikt om klanten te bespioneren. Het laat alleen wel zien wat een boze hacker zou kunnen doen wanneer hij toegang krijgt tot de verkeerde systemen.
BYD zegt zelf dat gegevens van Australische klanten in Australië worden opgeslagen en niet aan Chinese autoriteiten worden doorgespeeld.
De Australische overheid werkt ondertussen hard aan strengere cybersecurityregels voor auto's.
Of er straks massaal hybrides en EV’s worden gehackt, is natuurlijk vrij onwaarschijnlijk. Maar dit laat wel zien dat moderne auto’s, met hun steeds grotere hoeveelheid elektronica, internetverbindingen en gps-functionaliteit, gewoon meer digitale aanvalspunten hebben dan de ouderwetse auto met een sleutel en een radio...
Volg ons ook op Google Nieuws
Stel Autoblog in als voorkeur op Google Discover